Gobernanza de agentes IA: permisos, fuentes y acciones controladas
Marco práctico para gobernar agentes de IA: controla permisos, fuentes de datos y acciones. Evita riesgos operacionales y asegura trazabilidad en producción.
Cuando una organización comienza a operar agentes de IA sobre su conocimiento interno, el primer error suele ser el mismo: tratar al agente como una aplicación más. Pero un agente no es un chatbot pasivo que espera una consulta. Es un actor que recibe instrucciones, consulta repositorios, decide una línea de acción y, en muchos casos, ejecuta tareas con efectos reales sobre sistemas productivos. Si ese actor no tiene límites claros, el riesgo no es teórico: es una pregunta de cuándo, no de si, ocurrirá un incidente.
Para un gerente TI o una jefatura de operaciones, el desafío no es implementar agentes, sino gobernarlos antes de que operen. Esto implica responder tres preguntas concretas: qué puede hacer, qué información puede consultar y qué efectos puede producir. Sin esas respuestas, cualquier despliegue es una deuda técnica con intereses altos.
Por qué un agente de IA sin gobierno es un riesgo operacional
El dolor más frecuente en empresas que adoptan IA sin un marco de control no es la calidad de las respuestas. Es la combinación de tres factores: información sensible que circula sin trazabilidad, decisiones automatizadas que nadie sabe quién autorizó y conocimiento interno disperso que el agente combina sin supervisión.
Un agente conectado a un repositorio corporativo puede, en teoría, acceder a documentos financieros, datos de clientes o información de proyectos en curso. Si no hay una capa de permisos que restrinja ese acceso, el agente no distingue entre un manual interno y un contrato confidencial. Y si además puede ejecutar acciones —enviar un correo, actualizar un registro, aprobar una solicitud—, el impacto potencial crece de forma significativa.
El problema no es la tecnología. Es la ausencia de gobierno: no hay inventario de agentes, no hay matriz de permisos, no hay registro de qué fuentes consultó cada agente ni de qué acciones ejecutó. En ese escenario, auditar un incidente es casi imposible.
Los tres ejes de control: permisos, fuentes y acciones
Para que un agente de IA opere con riesgos controlados, la gobernanza debe estructurarse sobre tres dimensiones interdependientes:
- Permisos: qué operaciones puede realizar el agente sobre sistemas y datos. Esto incluye lectura, escritura, ejecución de procesos y comunicación con otros sistemas.
- Fuentes: qué repositorios, bases de datos o documentos puede consultar el agente para generar respuestas o tomar decisiones.
- Acciones: qué efectos produce su operación, desde respuestas a usuarios hasta modificaciones en sistemas transaccionales.
Estas tres dimensiones no funcionan de forma aislada. Un agente puede tener permisos restringidos pero acceso a fuentes sensibles, o viceversa. El control efectivo exige definir las tres dimensiones de manera coordinada y documentada.
Permisos: qué puede hacer el agente y qué debería tener prohibido
El principio de mínimo privilegio aplica a los agentes de IA con más rigor que a los usuarios humanos. Un agente no necesita "sentirse empoderado"; necesita exactamente los permisos necesarios para cumplir su función, ni uno más.
En la práctica, esto significa separar claramente los niveles de acceso:
- Lectura: consultar documentos, bases de datos o APIs. Es el permiso más común y el que requiere control más fino sobre las fuentes.
- Escritura: crear o modificar contenido, registros o archivos. Debe estar restringido a entornos específicos y, idealmente, requerir aprobación humana.
- Ejecución: lanzar procesos, enviar comunicaciones o interactuar con sistemas transaccionales. Este nivel debería ser excepcional y siempre trazable.
Un error habitual es otorgar permisos amplios "para que el agente funcione bien". Ese enfoque resuelve problemas de configuración a corto plazo, pero convierte al agente en un vector de incidentes. La alternativa es definir perfiles de permiso por agente, revisarlos periódicamente y revocar accesos que no se justifiquen operativamente.
Fuentes: qué información consulta y cómo evitar que acceda a lo que no debe
El segundo eje de control es el más delicado, porque el valor de un agente de IA está directamente relacionado con la calidad de las fuentes que consulta. Pero ese valor tiene un costo: si el agente accede a todo el conocimiento corporativo, también accede a información que no debería estar disponible para ciertos usos.
La solución no es limitar la cantidad de fuentes, sino clasificarlas y filtrarlas. Un enfoque práctico es:
- Inventariar los repositorios que el agente puede consultar, con su nivel de sensibilidad.
- Segmentar por dominio funcional: un agente de soporte técnico no necesita acceder a datos financieros, y uno de ventas no debería consultar información de RR. HH.
- Implementar filtrado por sensibilidad en la capa de recuperación, de modo que el agente solo reciba documentos que cumplan con la política de acceso.
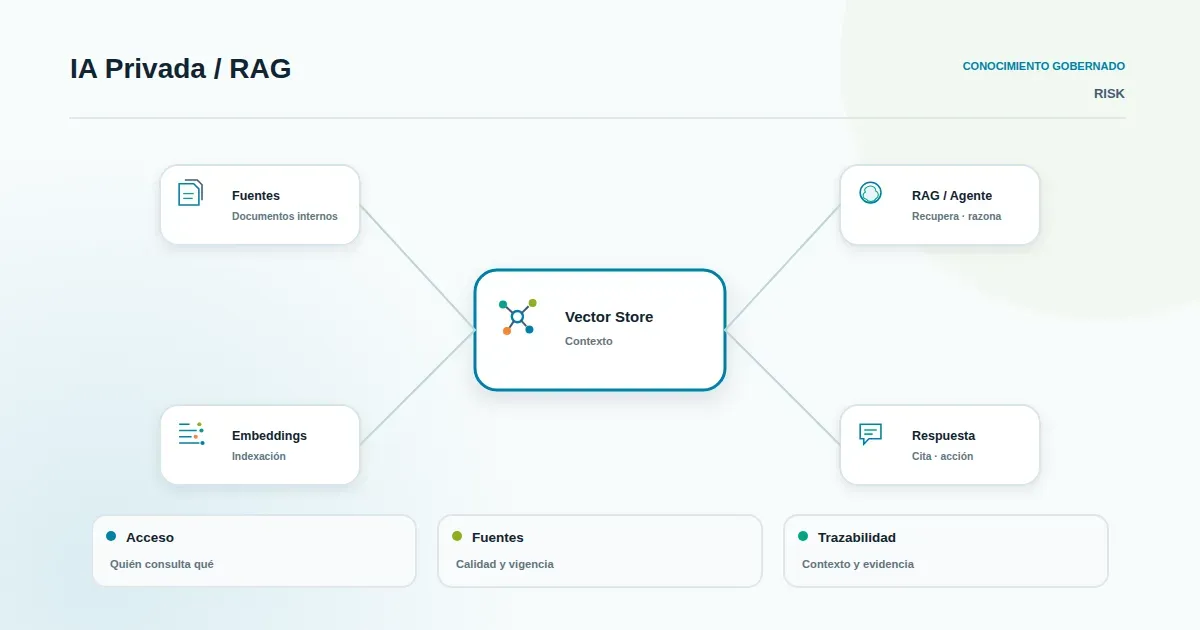
Aquí es donde una arquitectura de IA Privada · Agentes IA & RAG marca la diferencia. Al contener el conocimiento empresarial en un entorno privado con control sobre las fuentes, se evita que el agente consulte información fuera del perímetro autorizado o que dependa de modelos públicos sin trazabilidad. El RAG privado actúa como un contenedor: el agente solo "ve" lo que la capa de recuperación le permite ver.
Acciones: qué efectos produce y cómo auditar cada ejecución
El tercer eje es el que más preocupa a quienes tienen responsabilidad sobre operaciones. Un agente que solo responde preguntas tiene un riesgo acotado. Pero un agente que puede actualizar un ticket, enviar una cotización o modificar un registro de inventario está produciendo efectos que deben ser auditables.
Para controlar las acciones de un agente, se necesitan tres mecanismos:
- Registro de decisiones: cada acción relevante debe quedar registrada con contexto: qué instrucción recibió el agente, qué fuentes consultó, qué decisión tomó y qué ejecutó.
- Revisión humana para acciones de alto impacto: operaciones destructivas, comunicaciones externas o modificaciones a datos críticos deberían requerir aprobación previa o, al menos, revisión posterior inmediata.
- Trazabilidad completa: el registro debe permitir reconstruir la cadena de decisiones del agente, no solo el resultado final.
Sin estos mecanismos, un agente puede generar efectos no deseados sin que nadie pueda explicar cómo ocurrieron. Y en un entorno empresarial, esa falta de explicabilidad es tan grave como el incidente mismo.
Criterios para evaluar gobernanza de agentes en tu operación
Si estás evaluando si tu organización tiene control suficiente sobre sus agentes de IA, estos son los criterios mínimos que deberías verificar:
- Inventario actualizado: ¿tienes un registro de todos los agentes en producción, con su propósito, responsable y nivel de acceso?
- Matriz de permisos documentada: ¿cada agente tiene definido qué puede leer, escribir y ejecutar, y esa definición se revisa periódicamente?
- Control de fuentes: ¿sabes exactamente qué repositorios consulta cada agente y qué filtros de sensibilidad se aplican?
- Política de auditoría: ¿cada acción relevante queda registrada con trazabilidad suficiente para reconstruir la cadena de decisiones?
- Revisión humana: ¿las acciones de alto impacto requieren aprobación o revisión humana?
Si alguna de estas respuestas es "no" o "no estamos seguros", el riesgo no está controlado. La buena noticia es que la gobernanza de agentes no requiere una transformación completa de la infraestructura: requiere definir políticas claras, implementar controles en la capa de acceso y establecer mecanismos de auditoría antes de ampliar el uso de agentes.
El momento de definir esos controles es ahora, antes de que un incidente los vuelva urgentes. La gobernanza no frena la innovación; la hace sostenible.
Conversemos sobre cómo evaluar IA Privada · Agentes IA & RAG en tu operación.