Hardening informática: criterio para evaluar y priorizar en tu operación
Criterio técnico y operativo para evaluar y priorizar hardening informática: qué observar, cómo ordenar el endurecimiento y qué errores evitar en producción.
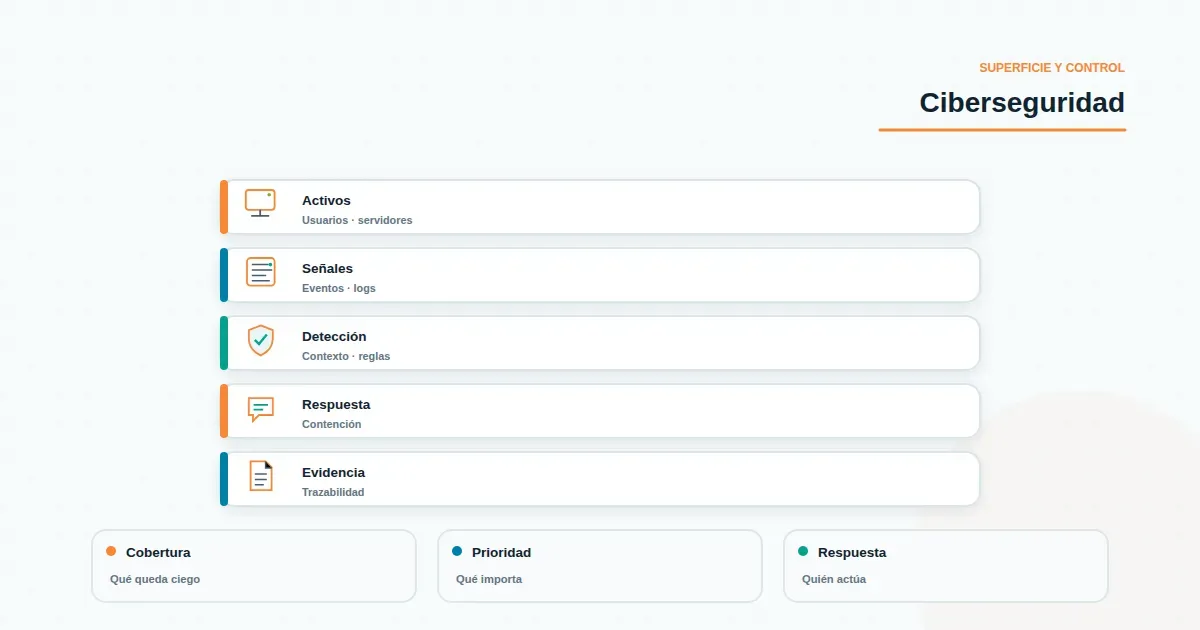
En la mayoría de las operaciones TI chilenas el problema no es la ausencia de controles, sino su dispersión: firewalls con reglas heredadas, servidores con servicios que nadie recuerda haber habilitado, cuentas de servicio con privilegios que crecieron con el tiempo y accesos remotos abiertos durante una urgencia que nunca se cerraron. El resultado es un dolor operacional concreto: configuraciones inseguras que persisten, accesos expuestos que no pasan por los controles que la organización cree tener y una superficie de ataque que crece sin que nadie la haya autorizado explícitamente. El hardening informática, entendido como práctica operativa y no como proyecto puntual, es el trabajo sostenido de reducir esa superficie hasta un nivel que la organización pueda explicar, monitorear y sostener.
Esta pieza no es un catálogo de controles ni un checklist. El cluster ya cubre guías generales, marcos CIS y ejemplos de producción. Lo que se aborda aquí es el criterio: cómo un responsable de infraestructura o ciberseguridad decide qué endurecer, en qué orden y con qué señales justificar la inversión.
Qué implica hardening informática en una operación empresarial
Aplicado a una empresa real, el hardening no es "aplicar un benchmark". Es un proceso de reducción deliberada de superficie de ataque que combina tres decisiones simultáneas:
- Qué se expone: puertos, servicios, interfaces de administración, APIs internas, accesos remotos.
- Quién puede llegar: identidades humanas y de servicio, rutas de acceso, saltos entre segmentos.
- Qué queda registrado: evidencia de configuración, cambios y accesos, con retención suficiente para investigar.
La diferencia con una guía genérica es que el hardening operativo se define contra el contexto: qué sistemas son críticos para el negocio, qué dependencias tienen, qué ventanas de mantención existen y qué tolerancia real hay a la interrupción. Un servidor de base de datos con replicación y un servidor de impresión no se endurecen con el mismo rigor ni con la misma urgencia.
Cuando el endurecimiento se trata como un proyecto con fecha de término, ocurre lo predecible: se aplica, se documenta, se cierra el proyecto y a los seis meses la configuración volvió a degradarse por cambios operativos. El hardening que sobrevive es el que se integra al ciclo de cambio.
Señales técnicas que conviene observar antes de endurecer
Antes de definir prioridades, conviene levantar evidencia. No para producir un informe extenso, sino para responder preguntas concretas que orientan la decisión.
Configuraciones inseguras persistentes. Protocolos de administración sin cifrado, autenticación básica habilitada, cuentas por defecto activas, servicios de descubrimiento expuestos en segmentos que no los necesitan. Estas señales aparecen en inventarios de configuración o en revisiones de línea base.
Accesos expuestos. Paneles administrativos publicados a Internet, VPN sin segmentación posterior, reglas de firewall con origen "any", túneles de administración que evitan el control de acceso corporativo. Un acceso expuesto no es solo un riesgo: es una ruta de entrada que no pasa por los controles que la organización cree tener.
Superficie de ataque real versus percibida. Es frecuente que el inventario formal reconozca 80 servidores y el escaneo detecte 130. La diferencia suele ser activos olvidados, ambientes de prueba con datos productivos o instancias levantadas por áreas de negocio sin pasar por infraestructura.
Trazabilidad. Sin logs consistentes, con retención definida y relojes sincronizados, cualquier endurecimiento es difícil de verificar y más difícil de defender ante una auditoría o un incidente. La trazabilidad no es un accesorio del hardening: es lo que permite demostrar que el control existe y opera.
Estas señales se observan mejor en conjunto. Un servidor con configuración laxa pero sin exposición externa y con buen registro es un riesgo distinto a uno con configuración razonable pero publicado a Internet sin autenticación multifactor.
Cómo se prioriza el hardening cuando no se puede endurecer todo a la vez
Ninguna operación real endurece todo simultáneamente. La priorización debe ser explícita y defendible. Un criterio que funciona en la práctica combina cuatro dimensiones:
- Exposición: ¿el activo es alcanzable desde fuera de la red corporativa o desde segmentos de menor confianza?
- Criticidad de negocio: ¿su interrupción detiene procesos, facturación o atención a clientes?
- Sensibilidad de los datos: ¿procesa información personal, financiera o sujeta a obligaciones regulatorias?
- Facilidad de explotación: ¿requiere condiciones complejas o es alcanzable con credenciales válidas o vulnerabilidades conocidas?
Los activos que combinan exposición externa, criticidad alta y datos sensibles van primero. Los que combinan exposición externa con baja criticidad también suben en la lista, porque el costo de entrada para un atacante es bajo. Los sistemas internos, sin exposición y con datos no sensibles, pueden esperar y endurecerse por lotes.
Un segundo criterio, menos técnico pero igualmente relevante, es la capacidad de absorber el cambio. Endurecer un servidor sin ventana de mantención, sin pruebas previas y sin plan de reversa no es hardening: es una apuesta. La priorización debe considerar cuándo se puede intervenir sin comprometer continuidad.
En la práctica, esto se traduce en una secuencia por olas: primero lo expuesto y crítico, luego lo expuesto y no crítico, después lo interno sensible, y finalmente el resto por mantenimiento programado. Cada ola con su propia verificación y su propio registro de cambios.
Errores frecuentes y límites al aplicar hardening en producción
Aplicar benchmarks sin contexto. Un perfil CIS nivel 2 sobre un servidor de aplicación legado puede romper funcionalidad que el negocio necesita. El benchmark es una referencia, no un contrato. La selección de controles debe pasar por una evaluación de impacto.
Endurecer sin línea base. Sin una medición previa, no hay forma de saber si el cambio mejoró o degradó la postura, ni de justificar el esfuerzo ante la dirección.
Confundir hardening con parcheo. Son actividades complementarias. Un sistema completamente endurecido pero sin gestión de vulnerabilidades sigue siendo explotable.
Olvidar las cuentas de servicio y las identidades no humanas. Gran parte de los incidentes modernos involucran credenciales de aplicación con privilegios excesivos. El hardening de identidades suele quedar fuera del alcance cuando se piensa solo en servidores.
No planificar la reversa. Todo cambio de configuración en producción debe tener una forma de volver atrás. Sin eso, el equipo evita tocar lo que no entiende y el hardening se estanca.
Tratar el hardening como evento único. Sin verificación periódica, la configuración deriva. La deriva es la norma, no la excepción.
Respecto a marcos regulatorios como la Ley 21.719, conviene ser claro: el hardening contribuye a la preparación, a los controles y a la trazabilidad exigibles, pero no constituye por sí solo una garantía de cumplimiento. Es una pieza dentro de un programa más amplio de protección de datos y gestión de riesgos.
Criterio práctico para evaluar hardening informática en tu operación
Si el objetivo es decidir si conviene abordar un programa de hardening y con qué alcance, un punto de partida razonable es responder por escrito:
- ¿Cuántos activos están efectivamente expuestos a Internet y cuáles son?
- ¿Qué accesos privilegiados existen, quién los usa y con qué autenticación?
- ¿Qué evidencia de configuración y de cambios se conserva hoy?
- ¿Qué sistemas no pueden interrumpirse y en qué ventanas se pueden intervenir?
- ¿Quién dentro de la organización es responsable de mantener la línea base?
Las respuestas suelen revelar que el problema no es la falta de herramientas, sino la falta de criterio compartido sobre qué proteger primero y cómo sostenerlo. Ese es el terreno donde un enfoque estructurado de Hardening & Seguridad aporta valor: no como aplicación de un checklist, sino como definición de prioridades, verificación y mantención en el tiempo.
Conversemos sobre cómo evaluar Hardening & Seguridad en tu operación.