Hardening informática: criterio para priorizar qué endurecer primero
Criterio operativo para decidir qué endurecer primero: señales técnicas, errores frecuentes y cómo sostener hardening sin degradar la continuidad.
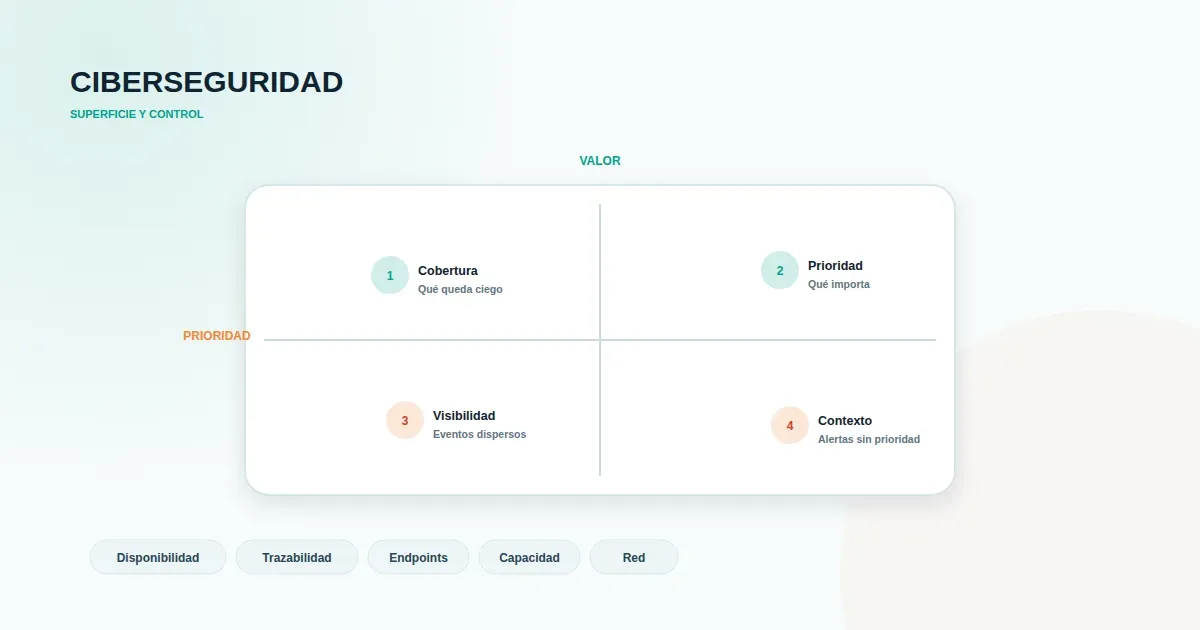
En la mayoría de las operaciones TI que llegan a una revisión de seguridad, el problema no es la ausencia de controles, sino la ausencia de criterio para ordenarlos. Los equipos saben que hay que cerrar puertos, revisar cuentas privilegiadas, aplicar parches y restringir servicios. Lo que no siempre está resuelto es la secuencia: qué se endurece primero, con qué evidencia se justifica y cómo se evita que el endurecimiento rompa algo que la operación necesita.
Ese es el terreno del hardening informática cuando se mira desde la gestión y no desde el catálogo de controles. No se trata de aplicar todo lo posible, sino de reducir superficie de ataque de forma sostenible, con impacto controlado y trazabilidad suficiente para responder ante una auditoría, un incidente o una exigencia regulatoria.
Qué implica hardening informática en una operación empresarial
Hardening informática es el conjunto de decisiones y cambios de configuración orientados a reducir la superficie de ataque de los sistemas que sostienen la operación: servidores, endpoints, servicios expuestos, bases de datos, componentes de red y cuentas con privilegios. En un entorno empresarial, esas decisiones no viven aisladas en un servidor. Atraviesan inventario, gestión de cambios, monitoreo, respaldo y continuidad.
La diferencia entre un hardening ordenado y uno improvisado está en tres cosas:
- Alcance definido. Saber qué activos entran, cuáles quedan fuera y por qué. Sin inventario confiable, cualquier priorización es una suposición.
- Criterio de priorización. No todos los sistemas toleran el mismo nivel de restricción ni todos los riesgos pesan igual.
- Capacidad de revertir. Un cambio de endurecimiento que no se puede deshacer con rapidez es un riesgo operacional, no un control.
Cuando el hardening se aborda como proyecto puntual, suele terminar en una planilla con controles aplicados a medias y sin dueño. Cuando se aborda como práctica sostenida, se integra al ciclo de cambios y a la operación diaria. Esa diferencia separa una mejora real de superficie de ataque de una ilusión de cumplimiento.
Señales técnicas que indican dónde priorizar el endurecimiento
Antes de decidir qué endurecer, conviene observar señales concretas. No reemplazan un análisis de riesgo, pero orientan la conversación y evitan priorizar por intuición o por moda.
Configuraciones inseguras persistentes. Servicios instalados con valores por defecto y nunca revisados, protocolos heredados habilitados por compatibilidad, cuentas locales con contraseñas que no rotan, permisos amplios otorgados "temporalmente" hace años. Estas señales suelen concentrarse en sistemas antiguos o en componentes que nadie reclama como propios.
Accesos expuestos. Servicios de administración alcanzables desde redes que no deberían verlos, paneles de gestión publicados sin restricción, interfaces de base de datos accesibles más allá de lo necesario. La exposición no siempre es un error evidente: a veces es el resultado de una decisión antigua que ya nadie recuerda haber tomado.
Superficie de ataque creciente. Cada servicio habilitado, cada puerto abierto, cada componente instalado y no utilizado suma superficie. Un sistema que corre software que no necesita es más difícil de parchar y de justificar ante una revisión.
Dependencias críticas sin visibilidad. Sistemas que sostienen procesos clave pero no tienen monitoreo adecuado, respaldo verificado ni documentación de configuración. Endurecer sin visibilidad es arriesgado: no se sabe qué se rompe hasta que se rompe.
Trazabilidad débil. Cambios de configuración sin registro, sin aprobación formal, sin evidencia de quién los hizo y cuándo. Sin trazabilidad, el hardening no se puede sostener ni defender ante una auditoría.
Estas señales no indican por sí solas qué hacer, pero sí dónde mirar primero. La priorización razonable combina exposición real, criticidad del activo y capacidad de la organización para absorber el cambio.
Errores frecuentes y límites al aplicar hardening
El error más común es endurecer sin criterio: aplicar un checklist completo a un sistema sin evaluar su función, sus dependencias ni su ventana de mantenimiento. El resultado típico es una interrupción no planificada, un rollback de emergencia y una pérdida de confianza en el propio proceso.
Otros errores que aparecen con frecuencia:
- Endurecer todo al mismo nivel. Un servidor de base de datos crítica y un entorno de pruebas no toleran las mismas restricciones. Tratar ambos igual genera fricción innecesaria en un caso y exposición en el otro.
- Ignorar el impacto en continuidad. Cambios en autenticación, cifrado o políticas de red pueden afectar integraciones, respaldos o monitoreo. Si no se evalúan esas dependencias antes, el hardening se convierte en un incidente.
- Aplicar controles sin trazabilidad. Sin registro de cambios ni evidencia de configuración previa y posterior, el endurecimiento no es auditable ni reversible con orden.
- Confundir hardening con parcheo. Aplicar parches es necesario, pero no reemplaza la revisión de configuración, permisos y exposición.
- Dejar el hardening sin dueño. Si nadie responde por mantener las configuraciones endurecidas, el entorno vuelve a su estado anterior en pocos meses.
Existe además un límite práctico que conviene reconocer: el hardening no elimina el riesgo. Reduce superficie de ataque y cierra vectores conocidos, pero no sustituye detección, respuesta ni gestión de identidades. Presentarlo como solución total es tan problemático como ignorarlo.
Criterio práctico para evaluar y sostener hardening en producción
Un enfoque operativo razonable parte de cuatro preguntas:
- ¿Qué activos son críticos y cuáles están expuestos? La intersección entre criticidad y exposición define la primera prioridad.
- ¿Qué señales técnicas justifican intervenir ahora? Configuraciones inseguras, accesos expuestos o superficie innecesaria son evidencia suficiente para abrir un cambio.
- ¿Qué impacto tendría el cambio en la operación? Dependencias, ventanas, integraciones y capacidad de rollback.
- ¿Cómo se va a medir y mantener? Sin métrica ni responsable, el endurecimiento se degrada.
En la práctica, esto se traduce en un ciclo: inventariar, evaluar exposición y criticidad, priorizar, aplicar cambios controlados, verificar y registrar. La verificación es tan importante como la aplicación: un control que se aplicó pero no se comprobó no está realmente en producción.
La sostenibilidad requiere integrar el hardening al proceso de gestión de cambios, no tratarlo como excepción. Cada nuevo sistema, cada servicio habilitado y cada actualización relevante debería pasar por una revisión de configuración antes de llegar a producción. Eso reduce la acumulación de deuda de seguridad y evita que el endurecimiento dependa de campañas periódicas.
En el contexto chileno, la preparación ante exigencias como la Ley 21.719 refuerza la necesidad de trazabilidad y control sobre datos personales. El hardening contribuye a ese objetivo al reducir accesos innecesarios y mejorar el control sobre los sistemas que tratan información. No garantiza cumplimiento por sí solo, pero aporta evidencia y reduce exposición. La distinción importa: hardening es una capacidad técnica, no un certificado.
Cuando la organización no tiene visibilidad suficiente para priorizar, o cuando el endurecimiento ya generó incidentes por falta de criterio, suele ser útil abordar la evaluación con un enfoque estructurado. En Mister IT trabajamos Hardening & Seguridad como un proceso de evaluación y priorización adaptado a la operación real, no como una lista de controles aplicada sin contexto.
Conversemos sobre cómo evaluar Hardening & Seguridad en tu operación.