Hardening operativo: sostener el endurecimiento en producción
El hardening operativo sostiene el endurecimiento en la operación diaria. Señales, errores frecuentes y criterio para evaluarlo en producción.
En muchas organizaciones el hardening se ejecuta como un hito: se contrata una revisión, se aplican configuraciones, se entrega un informe y el tema se cierra. Meses después los servidores siguen funcionando, pero nadie sabría decir con precisión si las configuraciones endurecidas siguen vigentes, quién cambió qué y cuándo. Ese es el punto donde el endurecimiento deja de ser un proyecto y se convierte —o no— en una práctica operativa.
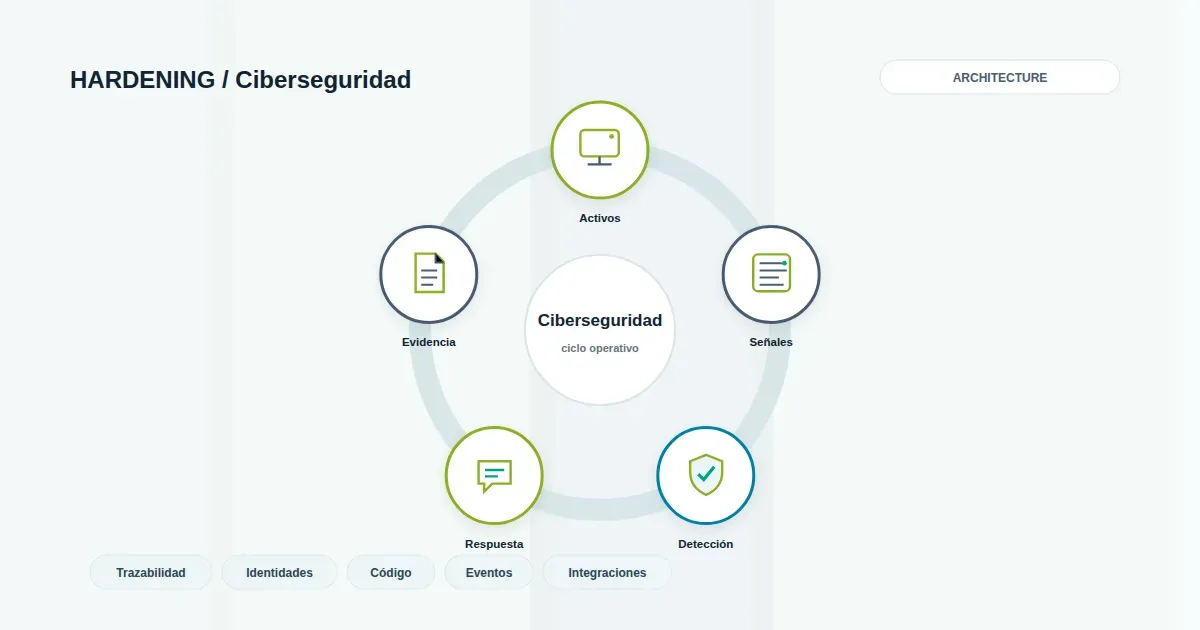
El hardening operativo es la disciplina de sostener el endurecimiento dentro de la operación diaria: en el cambio de turno, en el despliegue, en la ventana de mantenimiento, en la gestión de accesos y en la respuesta a incidentes. No es un catálogo de controles ni una guía por tecnología; es la forma en que una organización garantiza que las decisiones de endurecimiento tomadas en un momento siguen siendo válidas en producción, semana tras semana.
La diferencia importa porque el dolor real no está en la configuración inicial, sino en lo que ocurre después: configuraciones que se relajan para destrabar un incidente y no se restauran, accesos temporales que quedan permanentes, servicios que se exponen para una integración puntual y nadie retira. La superficie de ataque no crece por un ataque, crece por acumulación de decisiones operativas no gobernadas.
Qué es hardening operativo y qué implica en un entorno empresarial
Aplicar hardening es definir un estado endurecido y llevarlo a los sistemas. El hardening operativo es lo que ocurre después: mantener ese estado a lo largo del tiempo, frente a cambios de aplicación, parches, altas de usuarios, integraciones nuevas y urgencias de producción. Implica tres cosas concretas que rara vez se explicitan en un proyecto de endurecimiento.
La primera es propiedad. Cada configuración endurecida necesita un dueño operativo que responda por su vigencia. Sin dueño, la configuración se degrada sin que nadie lo note. La segunda es trazabilidad: todo cambio sobre el estado endurecido debe quedar registrado con autor, motivo y fecha, de modo que sea auditable y reversible. La tercera es revisión periódica: la deriva no se detecta sola; requiere un ciclo explícito de comparación entre el estado definido y el estado real.
En un entorno empresarial esto se traduce en decisiones de gobierno, no solo técnicas. ¿Quién aprueba un cambio que relaja una política de autenticación? ¿Con qué criterio se retira un acceso privilegiado que ya no se usa? ¿Cómo se verifica, en cada despliegue, que la exposición de servicios no creció? El hardening operativo responde esas preguntas con un proceso, no con una herramienta.
Cómo funciona y qué señales técnicas conviene observar
Antes de evaluar madurez conviene mirar observables concretos. Estas señales no requieren herramientas sofisticadas; requieren que alguien las revise con regularidad.
Deriva de configuración. Es la diferencia entre el estado endurecido definido y el estado real del sistema. Aparece cuando un cambio de emergencia modifica parámetros de autenticación, permisos de archivos, políticas de firewall o servicios habilitados, y no se revierte ni se documenta. La deriva casi siempre es operativa, no maliciosa. El problema no es que ocurra, sino que no se detecte.
Accesos expuestos. Cuentas con privilegios que persisten más allá de la tarea que las justificó, claves compartidas, accesos remotos habilitados "por si acaso", reglas de firewall amplias para evitar fricción. En una operación sana estos accesos tienen dueño, fecha y motivo; en una operación sin hardening operativo simplemente existen.
Cambios no trazados. Si un cambio en la configuración de seguridad no queda registrado con autor, motivo y fecha, no hay forma de auditar ni de revertir con criterio. La trazabilidad no es solo un requisito de cumplimiento: es la materia prima para saber si el endurecimiento sigue en pie.
Superficie de ataque en crecimiento. Servicios nuevos que se despliegan con configuración por defecto, puertos abiertos para pruebas que quedan en producción, componentes que se agregan sin revisión de exposición. La superficie no se mide una vez; se observa como tendencia.
Monitoreo desacoplado del endurecimiento. Un equipo endurece y otro monitorea, sin que la información fluya. Las alertas de comportamiento anómalo no se cruzan con el estado esperado de configuración y las desviaciones pasan inadvertidas.
Ninguna de estas señales, por sí sola, prueba que el hardening operativo esté ausente. Pero su presencia recurrente indica que el endurecimiento se está tratando como evento y no como ciclo.
Errores frecuentes, límites y buenas prácticas
El error más común es endurecer sin monitorear. Se aplican controles, se documentan y se asume que permanecerán. Sin monitoreo de deriva ni revisión periódica, el estado endurecido se degrada silenciosamente. El segundo error es aplicar sin trazabilidad: cambios que nadie puede reconstruir, lo que impide tanto auditar como revertir con seguridad.
Un tercer error frecuente es tratar el hardening como una fase del proyecto de infraestructura. Se endurece al desplegar y no se vuelve a mirar hasta la próxima migración. En operaciones con cambios frecuentes, eso equivale a no tener hardening operativo.
También conviene reconocer límites reales. El hardening operativo no elimina el riesgo ni garantiza cumplimiento normativo; reduce exposición y mejora la capacidad de detectar y responder. Depende de disciplina de cambio, de inventario actualizado y de roles claros. Sin esas bases, cualquier iniciativa de endurecimiento sostenido se diluye. En el contexto chileno, marcos como la Ley 21.719 exigen preparación en materia de controles y trazabilidad; el hardening operativo aporta evidencia útil, pero no sustituye una evaluación de cumplimiento.
Como buenas prácticas operativas: definir el estado endurecido como configuración versionada, integrar la revisión de deriva en el ciclo de cambios, asignar dueño a cada acceso privilegiado y revisar la exposición de servicios en cada despliegue. Nada de esto es exótico; el desafío es sostenerlo.
Criterio práctico para aplicarlo o evaluarlo en una operación real
Para saber si el hardening opera de verdad, conviene responder preguntas concretas antes que revisar herramientas:
- ¿Existe un estado endurecido definido y versionado, o cada sistema tiene su propia interpretación?
- ¿Los cambios de configuración de seguridad quedan registrados con autor, motivo y fecha?
- ¿Hay revisión periódica de deriva, o solo se detecta cuando algo falla?
- ¿Los accesos privilegiados tienen dueño, vigencia y justificación?
- ¿La exposición de servicios se revisa en cada despliegue o se hereda del anterior?
- ¿El equipo que monitorea conoce el estado esperado de configuración?
Las respuestas negativas no indican necesariamente una operación insegura, pero sí señalan dónde el hardening dejó de ser operativo. La madurez se mide por la capacidad de responder estas preguntas con evidencia, no por la cantidad de controles aplicados.
Si tu organización necesita evaluar cómo está sosteniendo el endurecimiento en producción, en Hardening & Seguridad encontrarás el marco de trabajo con el que abordamos esta disciplina.
Conversemos sobre cómo evaluar Hardening & Seguridad en tu operación.