IA privada para empresas: qué implica operarla de verdad
IA privada para empresas no es una etiqueta: es una propiedad del sistema que se diseña, se opera y se demuestra con evidencia técnica.
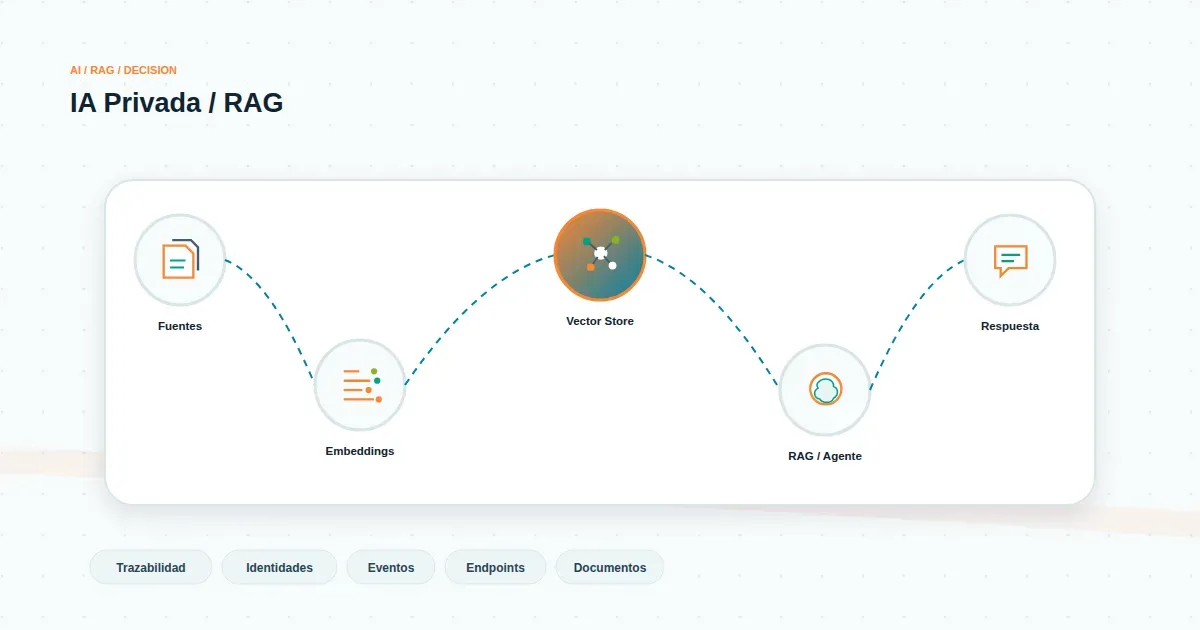
En muchas organizaciones chilenas, la conversación sobre IA ya no es "si la usamos", sino "cómo la usamos sin perder control". Ahí aparece el término IA privada para empresas, que suena a solución cerrada pero describe un conjunto de decisiones de arquitectura, gobierno y operación. Antes de evaluar proveedores o plataformas, conviene entender qué se está comprando cuando se pide "IA privada" y qué señales técnicas permiten verificar si lo implementado merece ese nombre.
Este artículo no trata sobre cómo construir RAG ni cómo anonimizar datos personales; esos temas tienen mecánica propia. El foco es el marco de decisión: qué preguntas debe responder un gerente TI, jefe de infraestructura o responsable de ciberseguridad antes de afirmar que su IA es privada, y qué evidencia debería poder mostrar si alguien lo cuestiona.
Qué significa "IA privada para empresas" en la práctica
Llamar "privada" a una IA no es una característica binaria ni una etiqueta de producto. Es una propiedad del sistema completo: dónde residen los datos, dónde se ejecutan los modelos, quién puede acceder a las consultas y respuestas, qué se registra y qué se puede reconstruir después. Una IA puede ser privada porque el modelo corre en infraestructura controlada por la empresa, y aun así no serlo si las consultas viajan a un tercero para monitoreo o mejora del servicio.
Conviene distinguir tres situaciones que suelen confundirse:
- IA en la nube con API cerrada. La empresa consume un modelo de un proveedor externo. Los datos salen del perímetro. Puede haber controles contractuales y de retención, pero la privacidad depende de la configuración del proveedor, no de la infraestructura propia.
- IA privada en sentido operativo. Los datos y, típicamente, los modelos o sus pesos se ejecutan en entornos controlados por la organización: nube privada, on-premise o despliegue dedicado con aislamiento. El acceso, el registro y el gobierno del conocimiento interno quedan bajo responsabilidad de la empresa.
- Chatbot genérico. Interfaz conversacional sin integración con el conocimiento interno ni trazabilidad de fuentes. No es IA privada aunque se use "para uso interno", porque no hay control sobre qué información se expone ni sobre qué se recupera.
La diferencia relevante para un gerente TI no es tecnológica sino de responsabilidad: en IA privada, la organización asume el gobierno del dato, del acceso y de la evidencia. Si esa responsabilidad no está asignada, la etiqueta "privada" es decorativa.
Señales técnicas que conviene observar
Antes de aceptar que una implementación es privada, hay cinco señales observables que permiten verificarlo sin depender de la narrativa del proveedor.
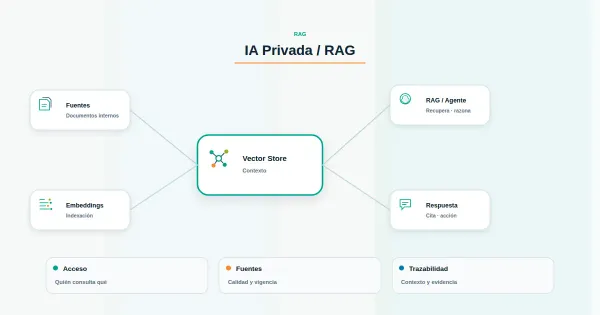
1. Residencia de datos y modelos. ¿Dónde se almacenan los documentos indexados, las consultas, las respuestas y los embeddings? ¿Dónde se ejecuta la inferencia? Si la respuesta es "en la nube del proveedor" sin más detalle, conviene precisar región, aislamiento y subprocesamiento. Para industrias reguladas o con datos sensibles, la residencia no es un detalle contractual: es un control.
2. Control de acceso diferenciado. La IA privada no debería tratar a todos los usuarios igual. Un operador de mesa de ayuda y un gerente de finanzas no necesitan ver el mismo corpus. Señales a observar: autenticación integrada con el directorio corporativo, autorización por rol o por colección documental, y registro de quién consultó qué. Si el acceso es una única API key compartida, no hay gobierno posible.
3. Registro de consultas y respuestas. ¿Se registran las interacciones? ¿Con qué retención? ¿Se pueden exportar para una investigación interna? Un sistema sin logs de consulta no permite responder preguntas básicas de continuidad: qué se preguntó, qué se respondió, con qué fuente.
4. Trazabilidad de fuentes. Cuando la IA responde, ¿puede indicar de qué documento o fragmento proviene la respuesta? Sin esta capacidad, la respuesta es una caja negra y la empresa no puede distinguir entre una alucinación y un dato correcto. La trazabilidad de fuentes es lo que permite auditar después, y es una de las razones por las que las arquitecturas de recuperación tipo RAG se volvieron relevantes; aquí solo la mencionamos como límite, no como tema central.
5. Gobierno del conocimiento interno. ¿Quién decide qué documentos entran al corpus? ¿Quién los retira cuando quedan obsoletos? ¿Hay versionado? Una IA privada sin gobierno del conocimiento se degrada rápido: indexa políticas vencidas, procedimientos duplicados y borradores que nadie aprobó. El gobierno del corpus es tan importante como el modelo.
Si alguna de estas señales no está resuelta, la conversación sobre IA privada debería posponerse hasta tener claridad, porque implementar sobre esa base solo traslada el problema a producción.
Errores frecuentes y límites reales
El error más común es llamar "privada" a lo que solo es "con API cerrada". Un proveedor que no entrena con los datos del cliente ofrece una garantía contractual valiosa, pero no convierte el sistema en IA privada en sentido operativo: los datos siguen saliendo del perímetro y el gobierno del acceso y del registro sigue siendo parcial. La diferencia importa cuando la pregunta es "¿puedo demostrar qué pasó con esta consulta?". Un control concreto que ayuda a distinguirlas: si la organización no puede inspeccionar ni exportar por sí misma el registro de consultas y respuestas del servicio, entonces el gobierno del dato no está en sus manos, por más que el contrato diga que no se entrena con la información.
El segundo error es confundir privacidad con gobierno. Tener los datos dentro del perímetro no garantiza que estén bien gobernados: sin control de acceso, sin registro y sin responsables, la IA privada puede ser tan opaca como un chatbot público, solo que con los datos en otro lugar.
El tercer error es esperar cumplimiento automático. La Ley 21.719 y otras normas de protección de datos personales exigen controles, evidencia y trazabilidad; ninguna arquitectura de IA, por privada que sea, garantiza cumplimiento por sí sola. Lo que sí permite una IA privada bien implementada es prepararse: tener registros, delimitar accesos, documentar el flujo de datos y poder demostrar que existen controles. La diferencia entre "cumplimos" y "estamos preparados para demostrar controles" es la que un auditor verá.
Un cuarto límite, menos discutido: la IA privada no elimina el riesgo de exposición interna. Un usuario con acceso legítimo puede extraer información a la que tiene derecho pero que no debería circular. El control de acceso reduce el riesgo, no lo anula; por eso el registro y la revisión periódica siguen siendo necesarios.
Criterio práctico para evaluar IA privada en una operación real
Para una gerencia TI que debe decidir si su IA es privada —o si el proyecto propuesto lo será—, estas preguntas funcionan como checklist mínimo antes de avanzar:
- Alcance. ¿Qué datos entran al sistema y cuáles quedan explícitamente fuera? ¿Está documentado?
- Responsables. ¿Quién es dueño del corpus, quién aprueba altas y bajas, quién revisa los logs? Si la respuesta es "el proveedor", no hay gobierno interno.
- Evidencia. ¿Qué se puede exportar para una auditoría o una investigación? ¿Consultas, respuestas, fuentes, accesos?
- Capacidad de auditoría. ¿Se puede reconstruir una interacción pasada? ¿Con qué retención?
- Continuidad. Si el proveedor cambia condiciones o se cae el servicio, ¿qué pasa con el corpus y con el historial? ¿Hay plan de salida?
- Límites declarados. ¿El proveedor reconoce qué no cubre? Un proveedor que promete cumplimiento total y cero riesgo es una señal de alerta, no de solidez.
Este marco conviene tenerlo claro antes de comparar alternativas. Si la organización necesita una IA que resida en su perímetro, con acceso diferenciado, registro y trazabilidad, el punto de partida es definir esos requisitos y luego evaluar arquitecturas. En IA Privada · Agentes IA & RAG se describe el enfoque de despliegue y gobierno que aborda estas señales, pero la decisión debe tomarla la organización con su propio criterio y evidencia.
La IA privada para empresas no es un producto que se compra y se instala: es una propiedad que se diseña, se opera y se demuestra. Un gerente TI que puede responder las preguntas anteriores con evidencia está en condiciones de evaluar cualquier propuesta; uno que no puede, está comprando una etiqueta.
Conversemos sobre cómo evaluar IA Privada · Agentes IA & RAG en tu operación.