IA privada para empresas: qué se controla y qué se mide
Marco de decisión para entender qué implica operar IA privada en una empresa: superficies de control, señales técnicas, errores frecuentes y criterios prácticos.
Cuando un equipo empieza a usar IA generativa sin un marco definido, el problema rara vez aparece como una falla técnica. Aparece como una pregunta incómoda en una reunión: ¿alguien sabe qué información interna se envió a qué herramienta, quién lo autorizó y dónde quedó ese registro? La conversación sobre IA privada para empresas suele nacer ahí, no en la búsqueda de productividad.
Este artículo no describe cómo construir una plataforma ni entra en arquitecturas de recuperación de conocimiento. Ordena los criterios que un gerente TI, jefe de infraestructura o responsable de ciberseguridad necesita para decidir si la IA privada aplica a su operación, qué debe observar y qué errores conviene evitar antes de comprometer presupuesto o equipos.
Qué significa "IA privada para empresas" en la práctica
"Privada" no es un atributo binario del proveedor ni una etiqueta de producto. Es un conjunto de decisiones sobre dónde viven los datos, quién puede acceder a ellos, qué se registra y qué se puede reconstruir después. Una organización puede tener un modelo desplegado en su propia infraestructura y, aun así, operar sin gobierno real. Y puede usar un servicio externo con controles contractuales y técnicos razonables. La diferencia operativa no está en el logo del proveedor, sino en el perímetro que la empresa puede demostrar.
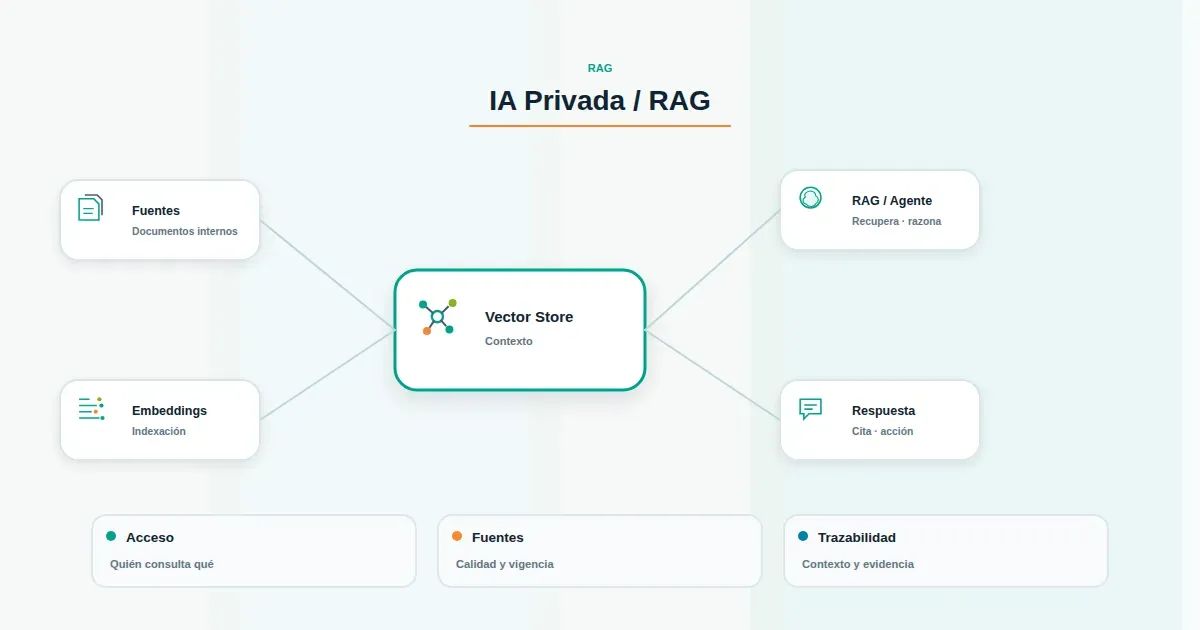
En términos concretos, una operación de IA privada implica control sobre cinco superficies:
- Datos de entrada: qué información interna se envía al modelo, en qué formato y bajo qué clasificación. Incluye documentos, correos, tickets, bases de conocimiento y consultas libres de usuarios.
- Modelos: qué modelo se usa, en qué versión, con qué configuración y si se permite o no entrenamiento con datos de la organización.
- Accesos: quién puede consultar qué, con qué identidad, desde qué red y con qué autorización. Un mismo asistente puede exponer información distinta según el rol del usuario.
- Prompts y configuración: instrucciones del sistema, plantillas, restricciones y cambios versionados. Un prompt editado sin control es un cambio de comportamiento no auditado.
- Salidas: qué respuestas se generan, qué fuentes las sustentan y qué se conserva para revisión posterior.
El dolor que justifica este esfuerzo es concreto: información sensible que sale del perímetro, conocimiento interno disperso en herramientas que nadie administra y una trazabilidad que no resiste una auditoría interna. La IA privada, bien entendida, responde a esos tres problemas, no a una moda de infraestructura.
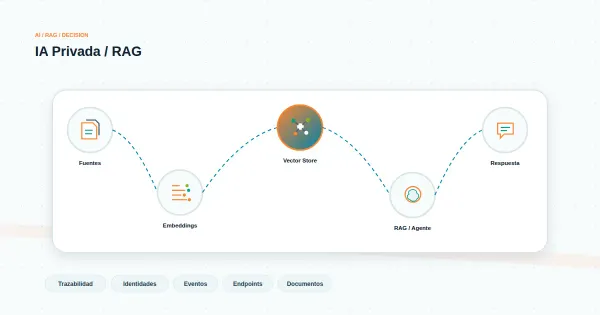
Conviene distinguirla del uso de IA sin gobierno. En ese caso, los equipos adoptan herramientas por su cuenta, los datos fluyen sin clasificación y no existe un inventario de qué se usa. No es necesariamente un fallo de las personas: es ausencia de un marco. La IA privada propone ese marco, con límites explícitos y responsabilidades asignadas. Si tu organización está evaluando este paso, el punto de partida es entender el alcance de una IA Privada · Agentes IA & RAG como modelo operativo, no como licencia de software.
Qué señales técnicas conviene observar
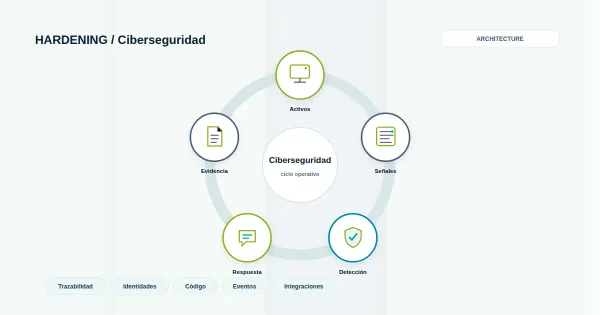
Antes de decidir, un responsable técnico necesita señales verificables: evidencias que puedan revisarse en un comité o en una auditoría interna. Estas son las que suelen marcar la diferencia:
Clasificación de datos y flujo permitido. ¿Existe una política que indique qué categorías de información pueden procesarse con IA y cuáles no? ¿Se aplica técnicamente o solo vive en un documento? La señal es si un usuario puede enviar un dato restringido sin que el sistema lo detecte o lo bloquee.
Aislamiento y separación de entornos. ¿Los datos de producción, pruebas y desarrollo están separados? ¿El modelo o servicio tiene acceso a repositorios que no necesita? La pregunta operativa es qué puede alcanzar el sistema si algo falla, no solo qué debería alcanzar en condiciones normales.
Registro de consultas y salidas. ¿Se registra cada interacción con identidad de usuario, marca temporal, modelo usado y versión de configuración? Sin este registro, la trazabilidad es una promesa, no una capacidad. El registro debe ser consultable y retenido según la política de la organización.
Trazabilidad de fuentes. Cuando el sistema responde con base en documentos internos, ¿puede indicar de dónde proviene la afirmación? Esto es especialmente relevante en procesos donde una respuesta incorrecta tiene consecuencias operativas o regulatorias.
Gobierno de prompts y modelos. ¿Quién puede modificar las instrucciones del sistema? ¿Hay versionado, revisión y rollback? ¿Se sabe qué modelo está en uso y cuándo se actualizó? Un cambio silencioso de modelo puede alterar el comportamiento sin que nadie lo note.
Gestión de identidades y permisos. ¿El acceso a la IA hereda los controles de identidad existentes o crea un nuevo silo? La señal madura es la integración con el directorio corporativo y la aplicación de permisos por rol, no un listado manual de usuarios.
Capacidad de respuesta ante incidentes. ¿Existe un procedimiento si se detecta exposición de información? ¿Se puede revocar acceso, aislar el servicio y reconstruir qué ocurrió? La privacidad sin respuesta a incidentes es incompleta.
Ninguna de estas señales exige cifras específicas para evaluarse. Se responden con sí, no o parcialmente, y con evidencia. Ese ejercicio, por sí solo, suele revelar brechas antes de cualquier inversión.
Errores frecuentes y límites
El error más común es asumir que "privado" equivale a "seguro por defecto". Un despliegue en infraestructura propia sin gobierno de accesos, sin registro y sin clasificación de datos no es más seguro que un servicio externo bien administrado; simplemente traslada el riesgo a un lugar menos visible. La privacidad es una propiedad del diseño operativo, no de la ubicación física del servidor.
El segundo error es confundir la herramienta con el marco. Comprar una plataforma de IA privada no resuelve la dispersión de conocimiento ni la falta de trazabilidad si no existe una política de uso, roles definidos y un proceso de revisión. La tecnología habilita; el gobierno decide.
El tercero es sobredimensionar las expectativas de cumplimiento. En Chile, la Ley 21.719 establece obligaciones relevantes en materia de tratamiento de datos personales, y muchas organizaciones están en fase de preparación. La IA privada puede aportar controles y trazabilidad que facilitan esa preparación, pero ningún despliegue garantiza cumplimiento normativo por sí mismo. Hablar de preparación, controles y evidencia es más honesto y más útil que prometer cumplimiento total.
También conviene reconocer límites. La IA privada no elimina el riesgo de error del modelo, no reemplaza la revisión humana en decisiones sensibles y no resuelve por sí sola la calidad de los datos internos. Si el conocimiento está desactualizado o mal clasificado, un sistema privado seguirá produciendo respuestas pobres, solo que dentro del perímetro.
Un cuarto error frecuente es tratar la IA privada como proyecto de TI aislado. Sin participación de legal, cumplimiento, operaciones y los dueños de los procesos, el marco queda incompleto. La decisión de qué se controla y qué se expone es, en última instancia, una decisión de negocio con implicancias técnicas.
Criterio práctico para decidir si aplica a tu operación
La pregunta no es si la IA privada es mejor en abstracto, sino si tu operación tiene condiciones para sostenerla y necesidades que la justifiquen. Un criterio útil se ordena en cuatro pasos:
- Inventario de uso actual. Documenta qué herramientas de IA se usan hoy, con qué datos y bajo qué autorización. Sin este inventario, cualquier evaluación parte de una ficción.
- Clasificación de la información crítica. Identifica qué datos no pueden salir del perímetro y qué procesos dependen de conocimiento interno disperso. Esos son los candidatos naturales a un modelo privado.
- Evaluación de capacidades internas. ¿Hay equipo para operar identidades, registros, versionado y respuesta a incidentes? ¿O se requiere un socio que aporte ese marco? La respuesta define el modelo de despliegue, no al revés.
- Definición de evidencia esperada. Antes de implementar, acuerda qué señales demostrarán que el control funciona: registros consultables, permisos aplicados, fuentes trazables, procedimientos documentados. Sin criterio de evidencia previo, la evaluación posterior se vuelve opinión.
Si el inventario revela exposición de información, conocimiento disperso y baja trazabilidad, la IA privada es una hipótesis razonable a evaluar. Si el uso es acotado, con datos no sensibles y bajo supervisión, quizá el esfuerzo no se justifique todavía. La decisión madura es proporcional al riesgo, no a la tendencia.
En cualquiera de los casos, el resultado esperado no es solo técnico: es la capacidad de responder con evidencia qué información se procesó, quién accedió, qué se registró y qué se puede reconstruir. Esa capacidad es la que un comité, una auditoría interna o un regulador van a pedir.
Conversemos sobre cómo evaluar IA Privada · Agentes IA & RAG en tu operación.