Wazuh para detección de vulnerabilidades en endpoints: qué evaluar
Qué evaluar antes de ampliar Wazuh para detección de vulnerabilidades en endpoints: cobertura, inventario, vigencia de datos, correlación y límites reales.
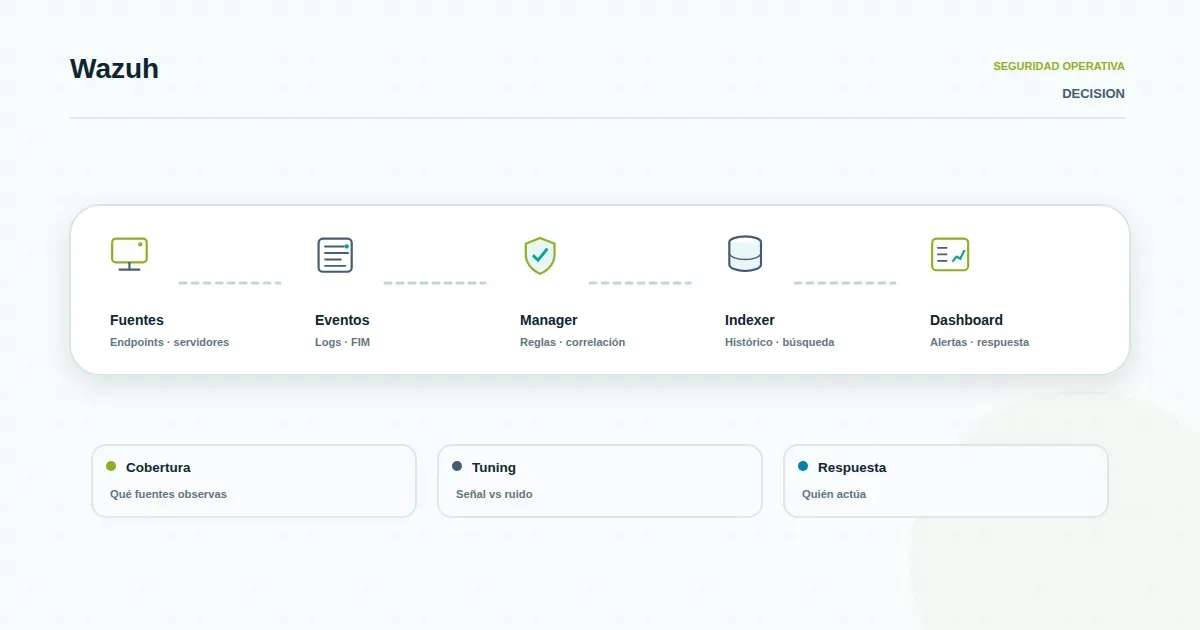
La detección de vulnerabilidades en endpoints suele evaluarse como una función aislada: “¿qué herramienta escaneo?”. El problema operacional es otro: los hallazgos viven en un inventario, los eventos de seguridad en un SIEM y los cambios no autorizados en otra consola. Cuando esas capas no se cruzan, infraestructura recibe listas de CVEs sin contexto y ciberseguridad recibe alertas sin activo asociado. Wazuh puede cubrir parte de esa brecha porque combina agente, inventario y correlación, pero conviene decidir con criterios explícitos si ese modelo encaja en la operación antes de ampliarlo.
Qué implica usar Wazuh para detección de vulnerabilidades en endpoints
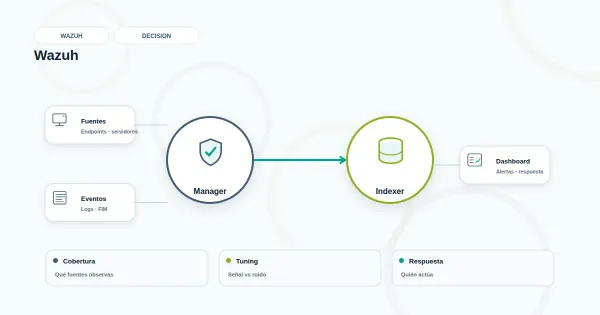
Wazuh no es un escáner de vulnerabilidades dedicado. Su enfoque se apoya en el agente desplegado en el endpoint, que reporta inventario de software y parches, y en módulos del manager que contrastan ese inventario contra fuentes de vulnerabilidades conocidas. El resultado es un conjunto de hallazgos asociados a un activo identificado, con versión de paquete y estado de parche, consultable desde el mismo entorno donde ya se reciben eventos de seguridad.
Ese detalle cambia la naturaleza de la decisión. No se trata de elegir entre “Wazuh o un escáner”, sino de entender qué preguntas responde cada enfoque:
- Wazuh responde a “¿qué activos con agente tienen software vulnerable según el inventario reportado, y qué eventos de seguridad ocurren en esos mismos activos?”.
- Un escáner dedicado responde mejor a “¿qué vulnerabilidades explotables existen en este rango, incluyendo activos sin agente, configuraciones débiles y validación activa?”.
La diferencia importa para un gerente de infraestructura: el inventario de Wazuh refleja lo que el agente observa, no lo que un escaneo activo podría descubrir. Si la organización espera cobertura de dispositivos de red, appliances o endpoints sin agente, ese alcance debe resolverse por otra vía y no atribuirse a esta capacidad.
Señales técnicas que conviene observar
Antes de ampliar el uso de Wazuh para detección de vulnerabilidades, hay cuatro señales que permiten estimar si el modelo entrega información accionable o solo volumen.
Cobertura real de agentes. El punto de partida es saber qué porcentaje del parque gestionado tiene agente activo y reportando. Un endpoint sin agente no aparece en el inventario y, por lo tanto, no genera hallazgos: la ausencia de vulnerabilidades en el dashboard puede significar “no hay” o “no se está mirando”. Conviene contrastar el inventario de Wazuh contra el de gestión de activos (CMDB, ITSM, directorio) y tratar la diferencia como un hallazgo en sí mismo.
Calidad del inventario de paquetes y versiones. La detección depende de que el agente reporte paquetes con nombre y versión comparables contra las fuentes de vulnerabilidades. Software compilado localmente, contenedores efímeros, paquetes fuera de repositorio o aplicaciones empaquetadas de forma propietaria suelen quedar fuera o generar coincidencias imprecisas. Vale la pena revisar en una muestra de endpoints si las versiones reportadas coinciden con lo que el equipo de soporte conoce.
Vigencia de los datos. Un hallazgo tiene valor operativo solo si el inventario está actualizado y las fuentes de vulnerabilidades se sincronizan con una frecuencia conocida. Si el inventario se refresca cada varios días y las fuentes cada varias horas, existe una ventana en la que un parche aplicado sigue apareciendo como pendiente, o al revés. Esa ventana debe estar documentada para no generar falsas urgencias ni falsas tranquilidades.
Correlación con eventos de seguridad. Aquí está el valor diferencial frente a un escáner aislado: un hallazgo en un endpoint que además registra eventos anómalos (ejecución de procesos inusuales, cambios en archivos críticos, intentos de autenticación fallidos) pesa distinto que el mismo hallazgo en un endpoint sin actividad relevante. Si la operación no cruza ambas capas, se pierde la ventaja de tenerlas en el mismo entorno. Ese cruce depende de que el flujo de eventos desde el agente hasta el dashboard esté sano y de que la disciplina de alertas evite que el volumen oculte las señales relevantes.
Errores frecuentes y límites al interpretar hallazgos
Los problemas operacionales con esta capacidad rara vez provienen del motor de detección; provienen de cómo se interpretan sus salidas.
Tratar el listado de vulnerabilidades como un backlog de parches. Un hallazgo indica que una versión reportada es vulnerable según una fuente; no indica explotabilidad en el contexto del activo, ni prioridad de negocio, ni que el parche esté disponible o sea aplicable sin romper la aplicación. Convertir el listado directamente en tickets de parcheo satura a los equipos y erosiona la confianza en la herramienta.
Confundir ausencia de hallazgos con ausencia de riesgo. Endpoints sin agente, software no inventariable y configuraciones débiles no aparecen. La lectura correcta es “no hay hallazgos sobre lo que se está observando”, no “el parque está limpio”.
Ignorar el ruido estructural. Un mismo paquete vulnerable presente en cientos de endpoints genera cientos de hallazgos. Sin agrupación por paquete, versión y criticidad, el volumen oculta los casos que requieren acción inmediata. Es el mismo patrón que aparece en el tuning de alertas: la señal existe, pero se pierde en el volumen.
Asumir cobertura de cumplimiento. Tener inventario y hallazgos trazables ayuda a preparar controles y evidencia, por ejemplo frente a marcos regulatorios como la Ley 21.719 en Chile, pero no equivale a cumplimiento. La trazabilidad de hallazgos, su tratamiento y su cierre son parte de un proceso que excede a la herramienta.
Esperar validación activa. Wazuh reporta según inventario; no explota la vulnerabilidad ni confirma su explotabilidad. Para esa validación se requiere un escaneo dedicado o una prueba controlada, que debe planificarse por separado.
Criterios prácticos para decidir si este modelo encaja en tu operación
La decisión de adoptar o ampliar Wazuh para detección de vulnerabilidades en endpoints se puede ordenar con cinco preguntas concretas:
- ¿Qué proporción del parque gestionado tiene agente y reporta de forma estable? Si la cobertura es baja o inestable, el primer trabajo es de despliegue y salud de agentes, no de detección.
- ¿El inventario de software es confiable para los sistemas críticos? Si las aplicaciones clave no se inventarían correctamente, los hallazgos sobre ellas serán incompletos o imprecisos.
- ¿Existe un proceso definido para convertir hallazgos en acciones? Sin responsable, criterio de priorización y plazo, el listado se acumula sin efecto operacional.
- ¿Se aprovecha la correlación con eventos de seguridad? Si la operación no cruza hallazgos con actividad anómala, se paga el costo de tener ambas capas sin obtener el beneficio.
- ¿Qué queda fuera del alcance y cómo se cubre? Activos sin agente, dispositivos de red y validación activa requieren una decisión explícita sobre cómo se abordan.
Si las respuestas muestran cobertura razonable, inventario confiable y un proceso de tratamiento definido, el modelo aporta visibilidad integrada y trazabilidad útil. Si muestran brechas en cobertura o en proceso, conviene resolverlas antes de ampliar la capacidad, o evaluar Wazuh como Servicio para cubrir la operación con un esquema gestionado que incluya salud de agentes, vigencia de datos y criterios de priorización.
La decisión no es binaria entre Wazuh y un escáner dedicado: es definir qué capa resuelve cada pregunta y asegurar que los hallazgos lleguen a alguien con capacidad de actuar. Cuando eso está claro, la detección de vulnerabilidades en endpoints deja de ser un reporte y se convierte en parte del control operacional.
Conversemos sobre cómo evaluar Wazuh como Servicio en tu operación.